 Trang chủ
 Giới thiệu
 Kaspersky
 Shop
 Hợp tác
 Liên hệ
4 Bước cứu dữ liệu bị virus mã hóa (Ransomware)
Nếu file Word, Excel, ảnh bị hiển thị đổi đuôi lạ (.djvu, .phobos, .lockbit…) và không mở được, máy bạn đã nhiễm virus mã hóa dữ liệu (ransomware). Bình tĩnh: nhiều trường hợp vẫn cứu dữ liệu bị virus mã hóa được nếu làm đúng thứ tự 4 bước dưới đây. Làm sai thứ tự (cài lại Windows, chạy tool lạ, trả tiền vội) có thể làm mất dữ liệu vĩnh viễn.
Tóm tắt nhanh 4 bước:
- Cô lập máy bị nhiễm: rút mạng, ngắt USB và ổ mạng.
- Dùng RansomCure để biết loại virus và có cách giải mã hay không.
- Không trả tiền chuộc vội, kiểm tra công cụ giải mã miễn phí trước.
- Diệt sạch virus và cài Kaspersky bản quyền trước khi khôi phục dữ liệu.
1. Bước khẩn cấp: cô lập máy bị nhiễm ransomware
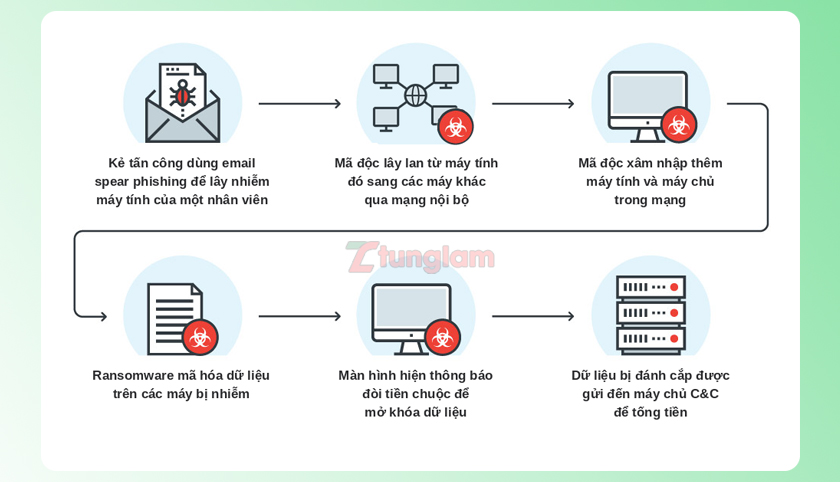
Việc đầu tiên là cắt đường lây lan, vì ransomware vẫn có thể mã hóa thêm file trên các máy khác trong cùng mạng.
Nên làm ngay:
- Rút dây mạng LAN, tắt Wi-Fi trên máy bị nhiễm.
- Rút USB, ổ cứng gắn ngoài; ngắt ổ mạng (NAS, thư mục chia sẻ).
- Tạm dừng đồng bộ OneDrive, Google Drive để file bị mã hóa không ghi đè lên bản trên cloud.
- Chụp ảnh thư đòi tiền chuộc và ghi lại đuôi file lạ.
- Đổi mật khẩu email, ngân hàng, Remote Desktop từ một máy sạch khác.
Không nên làm:
- Không khởi động lại máy vội: với một số loại như WannaCry, key giải mã còn có thể lấy lại từ bộ nhớ khi máy chưa khởi động lại.
- Không format hay cài lại Windows khi chưa sao lưu file bị mã hóa.
- Không đổi tên, không xóa file bị mã hóa và thư đòi tiền chuộc: công cụ giải mã cần chúng.
2. RansomCure: Công cụ chẩn đoán và hỗ trợ cứu dữ liệu bị virus mã hóa
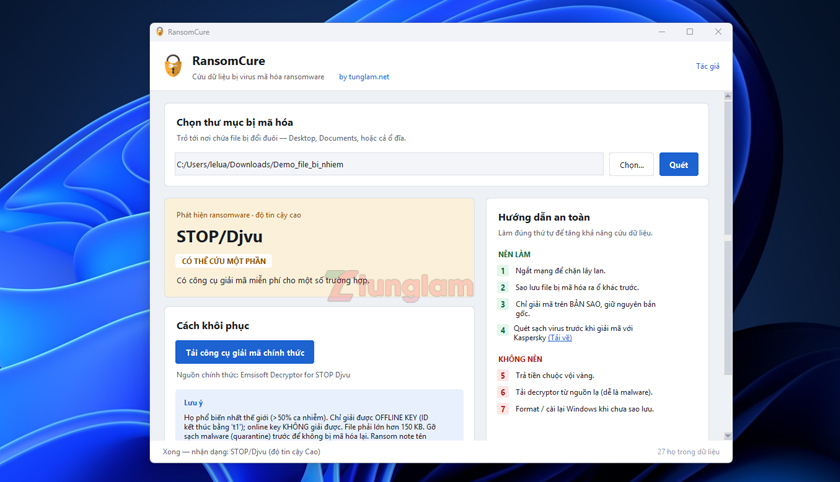
RansomCure (phát triển bởi TUNG LAM) là phần mềm chạy trực tiếp (Portable) trên Windows 10/11, cho bạn biết máy nhiễm loại ransomware nào và có cách giải mã miễn phí hay không.
- Nhận dạng virus mã hóa dữ liệu: phân tích đuôi file (.djvu, .phobos, .lockbit…) và thư đòi tiền chuộc để xác định họ ransomware như STOP/Djvu, Phobos, LockBit, Dharma. Dữ liệu nhận dạng tự cập nhật mỗi lần mở app (khi có mạng).
- Chỉ đúng công cụ giải mã chính thức: cho biết file có giải mã được miễn phí không và dẫn thẳng tới công cụ của Kaspersky, No More Ransom, Emsisoft, Avast, tránh tải nhầm tool giả mạo chứa mã độc. Chưa nhận ra loại virus thì app hướng dẫn tra cứu online.
- An toàn cho file gốc: RansomCure không tự giải mã, chỉ đọc file nên không làm hỏng dữ liệu.
- Hỗ trợ khôi phục dữ liệu: kiểm tra bản sao ẩn Shadow Copy, sao lưu file mẫu, xuất báo cáo và hướng dẫn xử lý khẩn cấp từng bước.
Cách dùng RansomCure:
- Tải RansomCure trên một máy sạch, chép sang máy bị nhiễm bằng USB (USB chỉ chứa RansomCure), chép xong rút USB ra ngay.
- Mở RansomCure.exe, không cần cài đặt. Muốn kiểm tra Shadow Copy thì chuột phải > Run as administrator.
- Chọn thư mục chứa file bị mã hóa (Desktop, Documents hoặc cả ổ đĩa), bấm Quét.
- Đọc kết luận CÓ THỂ CỨU, CÓ THỂ CỨU MỘT PHẦN hoặc CHƯA CÓ CÁCH MIỄN PHÍ. Nếu có cách cứu, bấm Tải công cụ giải mã chính thức.
Trước khi giải mã, bấm Sao lưu file mẫu để chép vài file bị mã hóa ra ổ khác, và luôn thử giải mã trên bản sao.
👉 Tải RansomCure: [Tải về]
Lưu ý: file .exe nên phần mềm diệt virus có thể chặn, báo nhầm, code an toàn 100%
3. Có nên trả tiền chuộc để giải mã dữ liệu không?
Không nên trả tiền chuộc, ít nhất là trước khi đã kiểm tra hết cách giải mã miễn phí.
- Không có gì đảm bảo nhận được key: nhiều nạn nhân trả tiền vẫn mất dữ liệu, hoặc nhận tool giải mã lỗi làm hỏng thêm file.
- Đã trả một lần thì dễ bị tấn công lại, vì kẻ gian biết bạn sẵn sàng trả.
- Tiền chuộc nuôi các nhóm tội phạm tiếp tục tấn công người khác.
Ransomware hiện đại dùng mã hóa mạnh, không có key thì không ai bẻ được. Cơ hội cứu dữ liệu bị virus mã hóa miễn phí đến từ key do cơ quan chức năng thu giữ, bị rò rỉ, hoặc từ lỗi trong chính ransomware. Nhiều họ đã có công cụ giải mã miễn phí như STOP/Djvu (bản offline key), Phobos/8Base (từ 07/2025), GandCrab, Babuk, nên hãy kiểm tra bằng RansomCure trước.
Nếu hiện chưa có cách giải mã miễn phí, hãy giữ nguyên file bị mã hóa và thư đòi tiền chuộc, vì công cụ giải mã có thể ra đời sau. Đồng thời báo cáo vụ việc cho cơ quan chức năng.
4. Chống tái nhiễm và bảo vệ lâu dài với Kaspersky bản quyền
Chỉ khôi phục dữ liệu sau khi máy và mạng đã sạch mã độc, nếu không file sẽ bị mã hóa lại.
Sai lầm thường gặp khi phục hồi dữ liệu
- Cài lại Windows hoặc chép bản sao lưu vào khi các máy khác trong mạng vẫn còn nhiễm.
- Cắm ổ sao lưu vào máy chưa quét sạch, làm bản sao lưu bị mã hóa nốt.
- Dùng lại mật khẩu cũ, để Remote Desktop (RDP) mở ra Internet: đây là đường xâm nhập phổ biến của ransomware.
- Tải “tool giải mã” từ nguồn lạ: nhiều tool là mã độc giả dạng.
Chọn gói Kaspersky phù hợp
| Gói | Phù hợp với | Điểm chính |
| Kaspersky Standard | Cá nhân, máy tính gia đình | Chống virus, mã độc và ransomware thời gian thực; tường lửa hai chiều; bảo vệ thanh toán trực tuyến |
| Kaspersky Plus | Người cần thêm bảo mật riêng tư | Toàn bộ Standard + VPN không giới hạn, trình quản lý mật khẩu |
| Kaspersky Premium | Gia đình cần bảo vệ toàn diện | Toàn bộ Plus + bảo vệ danh tính, hỗ trợ chuyên gia |
| Kaspersky Next EDR Foundations | Văn phòng, doanh nghiệp nhiều máy | Bảo vệ endpoint, chống ransomware, bảo mật mạng, phân tích nguyên nhân gốc |
| Kaspersky Next EDR Optimum | Doanh nghiệp cần phát hiện và phản ứng sự cố (EDR) | Toàn bộ Foundations + EDR, bảo mật cloud, đào tạo cho IT |
Lưu ý: phần mềm diệt virus không giải mã được file đã bị mã hóa. Kaspersky giúp quét sạch mã độc còn sót và chặn tái nhiễm. Với các họ đã có công cụ giải mã, Kaspersky cung cấp miễn phí tại noransom.kaspersky.com, và RansomCure sẽ tự dẫn bạn tới đó.
Hỗ trợ chọn gói, cài đặt và cấu hình chống ransomware cho máy tính và doanh nghiệp với Kaspersky bản quyền chính hãng. Liên hệ TUNG LAM.
Câu hỏi thường gặp về cứu dữ liệu bị virus mã hóa
File bị đổi đuôi .djvu có cứu được không?
Đuôi .djvu và các đuôi tương tự (.mogera, .gero…) thuộc họ STOP/Djvu. Chỉ giải mã được khi file bị mã hóa bằng “offline key” (mã ID kết thúc bằng t1), dùng công cụ miễn phí của Emsisoft. RansomCure nhận dạng họ này và dẫn tới đúng công cụ.
Diệt virus xong thì file có tự mở lại được không?
Không. Diệt virus chỉ ngăn mã hóa thêm; file đã bị mã hóa cần công cụ giải mã hoặc bản sao lưu cũ (backup, Shadow Copy).
Format máy có hết virus mã hóa không?
Format có thể làm sạch máy nhưng xóa luôn cơ hội cứu file nếu chưa sao lưu. Hãy chép file bị mã hóa ra ổ khác trước, rồi mới xử lý máy.
Kaspersky có chặn được ransomware không?
Có. Các gói Kaspersky đều có chống ransomware thời gian thực. Nên cài trước khi bị tấn công, vì phần mềm diệt virus không giải mã được file đã bị mã hóa.
RansomCure có mất phí không?
Không. RansomCure miễn phí, chạy trực tiếp trên Windows 10/11, không cần cài đặt.

