 Trang chủ
 Giới thiệu
 Kaspersky
 Shop
 Hợp tác
 Liên hệ
3 Cách Cứu Dữ Liệu Mã Hóa Bị Virus Ransomware
Xử Lý & Phục Hồi Dữ Liệu Bị Virus Mã Hóa Ransomware
Cách cứu dữ liệu mã hóa khi hệ thống máy chủ, máy trạm tê liệt, cơ sở dữ liệu kế toán, tài liệu nội bộ bị đổi đuôi (.locked, .mallox, .phobos…), kèm theo yêu cầu tiền chuộc, doanh nghiệp đang đối mặt với rủi ro an ninh mạng nghiêm trọng: Tấn công mã độc tống tiền (Ransomware). Việc can thiệp sai cách có thể dẫn đến mất dữ liệu vĩnh viễn hoặc bị tống tiền nhiều lần.
Dưới đây là quy trình kỹ thuật giúp cô lập sự cố khẩn cấp, phục hồi dữ liệu và ngăn chặn lây nhiễm chéo.
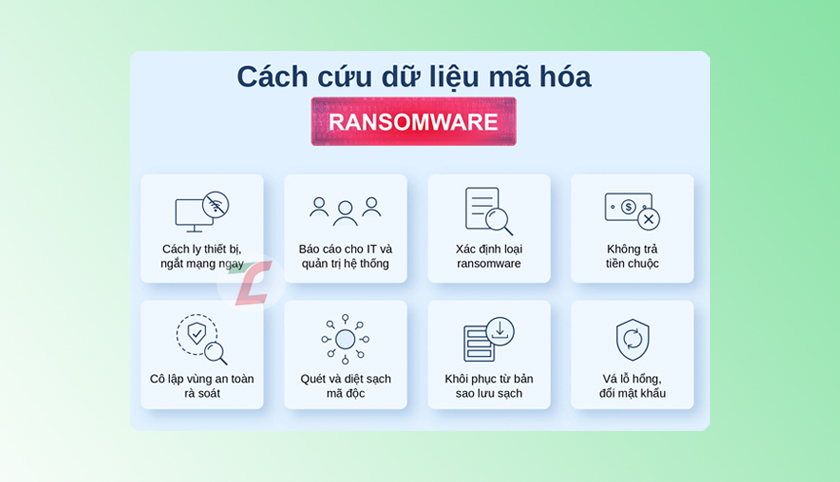
1. Bước Khẩn Cấp Cứu Dữ Liệu Mã hóa: Cô Lập Hệ Thống Bị Nhiễm (Zero-Trust)
Ngay khi phát hiện một máy tính hoặc máy chủ bị mã hóa, IT Manager hoặc người quản trị hệ thống cần thực hiện ngay 3 thao tác:
- Ngắt kết nối mạng lập tức: Rút cáp mạng (LAN) và vô hiệu hóa Wi-Fi của các máy bị nhiễm. Không tắt nguồn máy chủ đột ngột để tránh làm hỏng các tệp đang bị mã hóa dở dang hoặc mất dấu vết bộ nhớ đệm (RAM).
- Cô lập vùng an toàn rà soát: Tạm ngắt kết nối các ổ đĩa mạng (NAS, SAN), Cloud Storage và các máy tính chưa có dấu hiệu bị nhiễm để chặn đứng đà lây lan (Lateral Movement) của mã độc.
- Xác định chủng loại Ransomware: Chụp lại màn hình file tống tiền (Readme.txt) và đuôi file bị mã hóa. Bạn có thể tải một file nhỏ bị mã hóa lên cổng thông tin No More Ransom để kiểm tra xem chủng mã độc này đã có công cụ giải mã (Decryptor) miễn phí hay chưa.
2. Bị Mã Hóa Dữ Liệu Có Nên Trả Tiền Chuộc & Giải Mã Không?

Doanh nghiệp cần đối mặt với bài toán thực tế: Nếu chủng Ransomware là loại mới và sử dụng chuẩn mã hóa cấp quân sự (AES-256, RSA-2048), việc tự bẻ khóa là điều bất khả thi về mặt toán học nếu không có Private Key từ hacker.
Nhiều doanh nghiệp mang tâm lý “trả tiền cho xong chuyện”, nhưng thực tế dữ liệu từ các tổ chức an ninh mạng toàn cầu cho thấy:
- 80% doanh nghiệp trả tiền chuộc sẽ tiếp tục bị tấn công lần thứ hai.
- Gần một nửa số nạn nhân thanh toán tiền để cứu dữ liệu mã hóa nhưng nhận lại công cụ giải mã bị lỗi, khiến dữ liệu bị hỏng vĩnh viễn.
Việc trả tiền không chỉ tài trợ cho tội phạm mạng mà còn biến hệ thống của bạn thành “mỏ vàng” của hacker.
3. Sai Lầm Khi Phục Hồi & Giải Pháp Phần Mềm Chống Ransomware
Lỗi chí mạng nhất của nhiều doanh nghiệp sau khi bị mã hóa là: Vội vàng cài lại hệ điều hành, đổ dữ liệu từ bản sao lưu (Backup) vào lại máy chủ khi chưa dọn sạch hệ thống mạng.
Hacker thường để lại các “cửa hậu” (Backdoor), Trojan, hoặc mã độc ẩn sâu trong mạng nội bộ. Khi dữ liệu vừa được phục hồi, chúng sẽ tự động kích hoạt mã hóa lại từ đầu (Re-infection).
Để thiết lập hệ thống an toàn, nên triển khai giải pháp Endpoint Security trước khi khôi phục cứu dữ liệu mã hóa. Các sản phẩm từ Kaspersky Standard, Plus, Premium đến cao cấp như Kaspersky Endpoint Security Next EDR Foundations là sự lựa chọn hàng đầu được chuyên gia IT tin dùng nhờ cơ chế phòng ngự chủ động.
Các công nghệ phòng vệ cốt lõi từ Kaspersky
- Công nghệ Rollback (Hoàn tác tự động): Tính năng System Watcher của Kaspersky liên tục phân tích hành vi của mọi phần mềm. Nếu phát hiện một tiến trình lạ cố tình mã hóa file, Kaspersky sẽ “bóp cò” chặn đứng lập tức và tự động khôi phục các file vừa bị thay đổi từ vùng nhớ đệm, vô hiệu hóa hoàn toàn sức phá hoại của Ransomware.
- Chống tấn công qua lỗ hổng RDP: 70% các vụ lây nhiễm tại Việt Nam bắt nguồn từ việc hacker dò quét mật khẩu Remote Desktop. Network Attack Blocker của Kaspersky sẽ theo dõi lưu lượng mạng và tự động khóa IP của kẻ tấn công khi có dấu hiệu Brute-force.
- Quản trị tập trung (Centralized Management): Quản trị viên có thể triển khai cài đặt, giám sát tình trạng bảo mật, thiết lập chính sách tường lửa cho hàng trăm máy trạm/máy chủ từ xa thông qua một bảng điều khiển duy nhất (Kaspersky Security Center).
4. Xây Dựng Lại Hệ Thống An Toàn Với Kaspersky Bản Quyền
Đừng để hệ thống vận hành trong trạng thái “không phòng bị”. Tùy thuộc vào quy mô, doanh nghiệp có thể lựa chọn trang bị:
- Kaspersky Standard, Plus hoặc Premium: Dành cho doanh nghiệp nhỏ (dưới 50 thiết bị), giao diện trực quan, cài đặt dễ dàng không cần chuyên viên IT chuyên trách. Giải pháp bảo vệ (PC/Mac/Mobile).
- Kaspersky Next EDR Foundations hoặc Optimum: Dành cho doanh nghiệp quy mô vừa và lớn, bảo mật toàn diện đa nền tảng, tích hợp kiểm soát thiết bị (USB), kiểm soát ứng dụng, và tường lửa cấp doanh nghiệp.
Sự cố Ransomware là bài học đắt giá về tầm quan trọng của an toàn dữ liệu, đặc biệt khi chi phí để cứu dữ liệu mã hóa là rất lớn. Việc trang bị giải pháp Kaspersky chuyên dụng không chỉ giúp ngăn chặn triệt để virus và mã độc tống tiền, mà còn đảm bảo tính liên tục trong vận hành của doanh nghiệp.”
Hỗ trợ triển khai cấu hình bảo mật chuẩn kỹ thuật, tối ưu hóa an toàn cho toàn bộ hệ thống: Vui lòng liên hệ Tung Lam.

